




 DIME MAGAZINE
SNSやネットニュースによって、企業の不正や不祥事が思わぬ致命傷になるケースが増えている。最近では東京証券所がコーポレートガバナンス・コードを「攻めのガバナンス」を実現することを目的に改訂するなどの動きもある。国内外の企業にコンサルティングなどを提供するデロイト トーマツ グループは、無作為抽出した上場企業・非上場企業に2026年5月から8月にかけて不正の実態と不正への取り組みに関する調査をして分析した『企業の不正リスク調査白書 Japan Fraud Survey 2026-2028』を発表した。2006年から定期的に実施してきた調査だが、今回は397社から回答を得て、J-SOXやコーポレートガバナンス・コードの改訂版施行、生成AIの急速な普及、深刻化するサイバー攻撃の増加など激変する企業の経営環境を踏まえて、各社のコンプライアンスやガバナンスに対する意識の変化やAI利用に伴うリスクへの対応実態を重点的に分析したという。
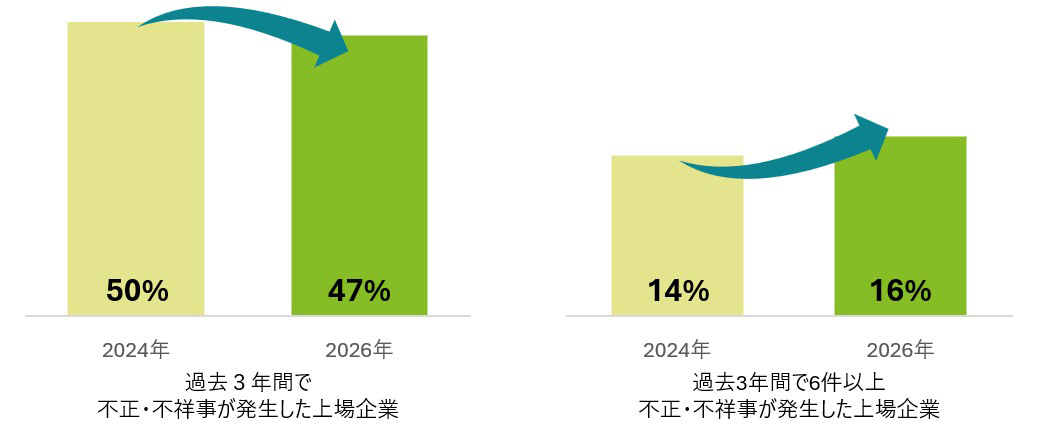
不正・不祥事の発生企業割合は減少も6件以上の多発企業は増加
不正・不祥事の発生状況と発生類型
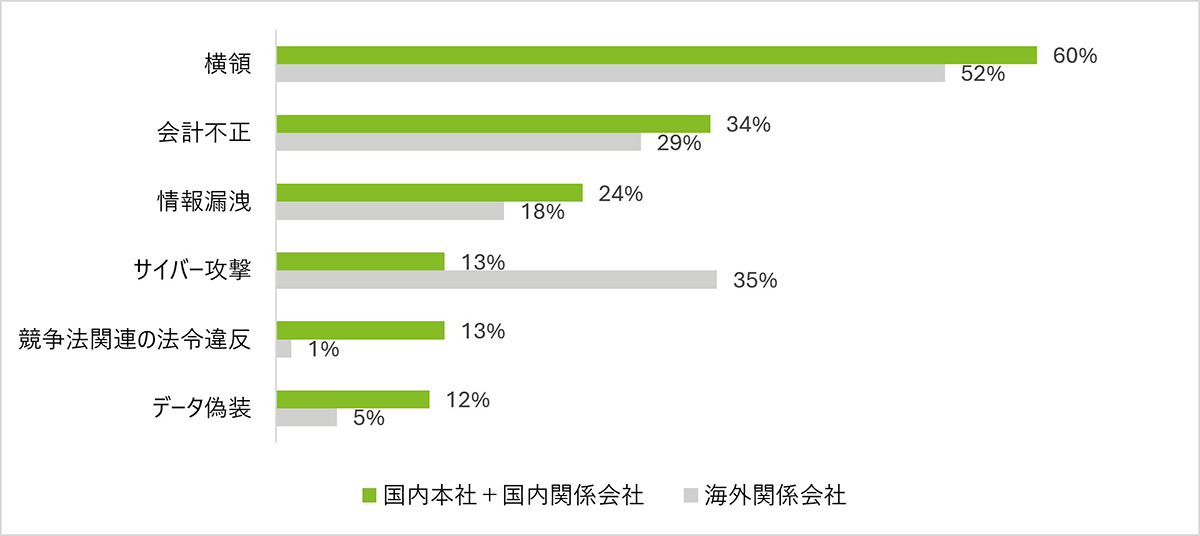
過去3年間に発生した類型
過去3年間に何らかの不正や不祥事が発生した上場企業の割合は、前回調査から3ポイント減少したが、1社で6件以上発生した企業の割合は2ポイント増の16%だった。不正・不祥事が発生したのは「コンプライアンス意識の欠如」だという企業は前回から11ポイント増加。不正・不祥事の予防発見に関連する組織風土の課題については、「他事業部との連携が希薄」や「問題共有が一部にとどまる」など組織の「蛸壺化」によって、組織全体で不正・不祥事の兆候が見えにくい状況を作り出しているといえそうだ。不正・不祥事に対応するためには、部門横断的なコミュニケーションの活性化は急務といえる。
発生した不正・不祥事の類型を国内・海外で比較すると、国内では横領、会計不正、情報漏洩、競争法関連の法令違反、データ偽装の件数が相対的に多かったが、海外ではサイバー攻撃の発生が目立っていた。
コンプライアンス重視は増加も経営者の監督・監視は低下
ガバナンス上で重視すること
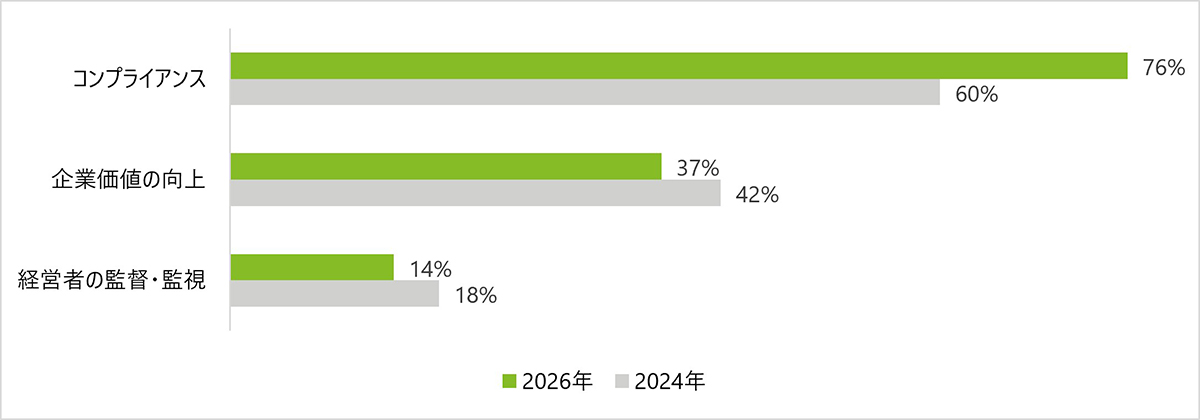
ガバナンス上で重視するものでは、「コンプライアンス」は前回調査より16ポイント増加したが、企業のリスク抑制や不祥事防止を支える「経営者の監督・監視」は4ポイント減少した。ガバナンスでは、特にコンプライアンスを強く意識する傾向は見えたが、「企業価値の向上」は5ポイント減少。2026年7月に改訂版が公表されたコーポレートガバナンス・コードでは、中長期的な企業価値向上に資する「攻めのガバナンス」がより明確に定義されており、今後の企業行動にどう反映されるかはポイントになりそうだ。
AI導入が先行してAIのリスク対応に遅れ
AI利用のリスクへの対策
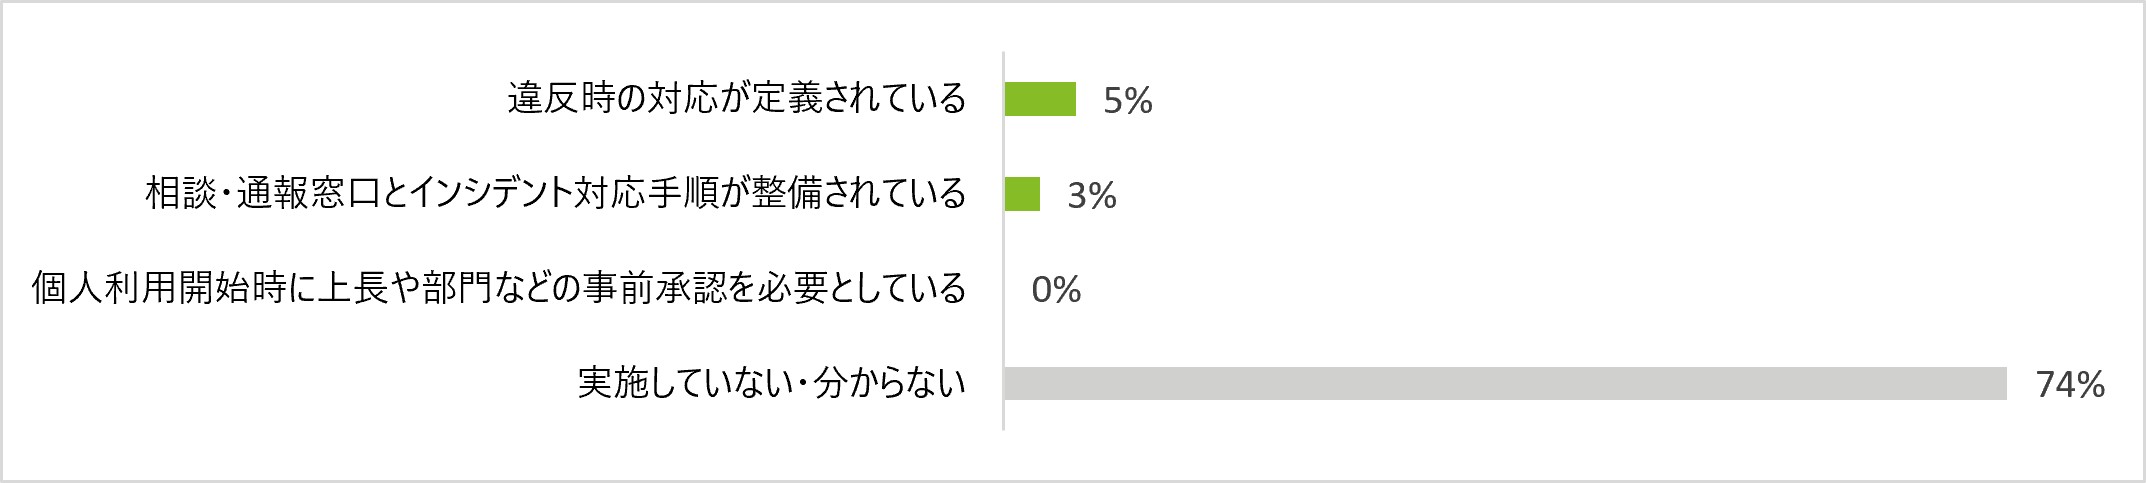
AIの個人利用に関する承認フォロー、教育、インシデント対応
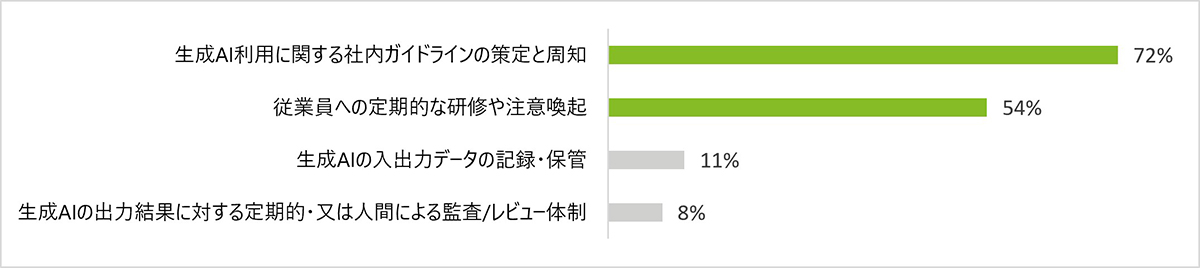
業務効率化を目的にAIを活用していない企業は9%で、大多数の企業はすでにAIを業務に組み込んでいる。ガイドラインの策定・周知(72%)や研修などの対策(54%)は進んでいるが、入出力データを記録・保管している企業は11%で出力結果を定期的または人による監査やレビューを行う企業は8%しかいなかった。AIの利用状況や出力内容を組織が確認する取り組みは広がっておらず、利用者の注意や判断に委ねていることが推察される結果といえる。AI導入は広がっているが、機密情報や個人情報の漏洩、出力結果の誤りなどAI利用に伴うリスク対応はまだ十分といえない状況のようだ。
業務での活用を目的としたAIの個人利用に関する承認フローや教育、インシデント対応では、「社内ガイドラインの策定と周知を実施している」企業が5%しかなく、74%が「実施していない、わからない」と回答している。AI導入に合わせた、利用状況を把握して問題を早期に発見・対応するための組織的なリスク管理体制の整備が早急に必要だろう。
https://www.deloitte.com/jp/ja/about/press-room/nr20260929-2.html
構成/KUMU
 最新号