




 DIME MAGAZINE
連日のようにサイバー攻撃などによる個人情報の流出・漏洩がニュースになっているが、サイバーセキュリティ企業のNordVPNは旅行向けeSIMアプリ『Saily』と共同で、旅行者が旅行の予約時に預ける個人情報と旅行業界におけるデータ侵害の実態を調査して結果を公開した。NordLayer Intelligenceの研究者が2021年1月1日から2026年8月18日までに確認された旅行関連のデータ侵害494件を分析すると、ダークウェブ上で1億1940万件の旅行者の個人情報が確認されたという。旅行の予約は、航空会社、ホテル、レンタカー、予約プラットフォーム、ツアー、アクティビティなど複数の事業者に個人情報を提供するが、事業者の規模や業態でデータ侵害の起きやすさや1件当たりの流出規模に違いがあったという。
流出した個人情報:氏名92%、電話番号87%、住所78%、生年月日55%
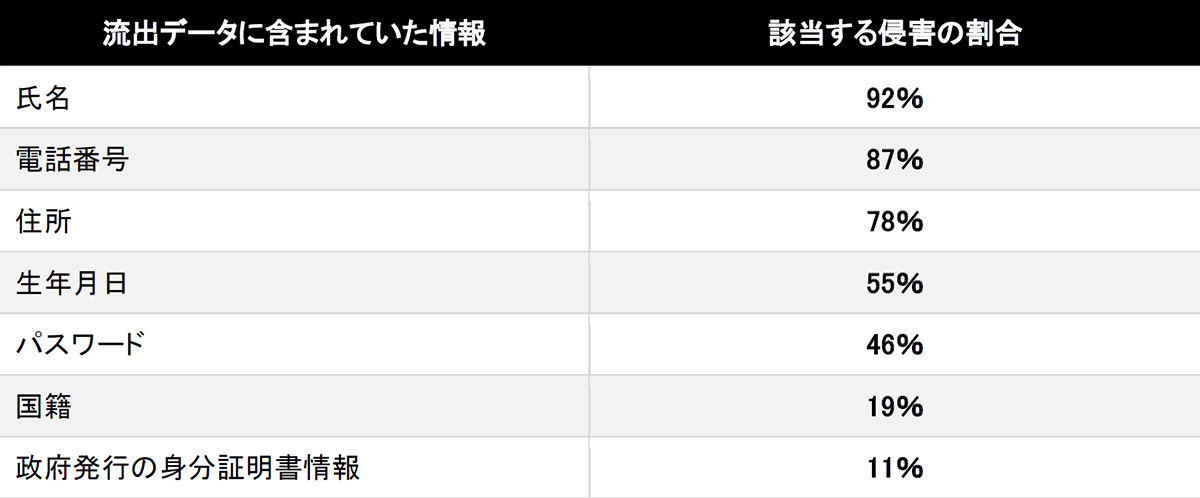
分析対象の侵害のうち、氏名を含むものは92%で電話番号は87%、住所は78%だった。そのほかのデータでは、生年月日が55%、パスワードが46%、国籍が19%、政府発行の身分証明書情報は11%だった。これらの情報が組み合わさると、メールアドレスやパスワードだけが流出した場合と比較して個人の身元や生活に関する情報がより詳しく知られてしまう危険性がある。旅行事業者は、連絡先や住所や生年月日、本人確認に関する情報などを保管している場合があるが、旅行後や利用者がアカウントの存在を忘れた後も長期間の保存をしている可能性があるという。
旅行業界の個人情報流出は特定の業態に限らない
旅行業界では、データ侵害が発生する件数が多い事業者と1回の侵害で大量の情報が流出する事業者が異なるという。予約プラットフォーム、オンライン旅行代理店(OTA)、ツアー運営会社、アクティビティ事業者は、調査対象になったデータ侵害の55.5%が発生していた。これには小規模な旅行代理店や地域のツアー会社、体験型サービスの事業者なども含まれている。古いシステムや保守されていないオンラインプラットフォームが情報流出のリスクにつながっている可能性はありそうだ。調査で確認された航空会社のデータ侵害は21件だったが、1件当たりに流出した情報は平均約120万件だった。予約プラットフォームやOTA、ツアー・アクティビティ事業者では、1件当たりの流出レコードは平均約10万7000件だった。予約・ツアー関連の事業者は航空会社の約13倍の件数のデータ侵害が発生していたが、航空会社では1回の侵害で流出する情報が平均で11倍以上だった。個人情報流出データ全体に占める割合は、レンタカー・クルーズ・鉄道会社が27.7%、予約・ツアー事業者が24.6%、ホテル・リゾートが23.7%、航空会社が21.2%だった。個人情報の流出は特定の業態に限らず、旅行業界の幅広い分野で発生しているようだ。
データの足跡を減らすための対策が必要
今回の調査についてNordVPNの最高技術責任者(CTO)であるマリユス・ブリエディス氏は次のようにコメントしている。
「旅行では、航空会社やホテル、予約サイトなど、さまざまな企業に個人情報を提供します。そのため、情報を共有する企業が増えるほど、個人情報が流出するリスクも高まります。重要なのは流出した情報の件数だけでなく、どのような情報が含まれているかという点です。パスワードは流出しても変更できますが、氏名や生年月日など自分自身に紐づく情報は簡単には変更できません。さらに企業の規模だけで、旅行者にとってのリスクを判断することはできません。小規模な事業者はサイバー攻撃の標的となる場合がある一方、大手航空会社では1件のデータ侵害で数百万人分の個人情報が流出する可能性があります。旅行者にとって重要なのは、旅行中に提供する個人情報が利用するサービスに関わるすべての企業に共有・保管されており、それぞれ異なるリスクにさらされていることを理解することです」
SailyのCEOのヴィキンタス・マクニカスも次のようにコメントしている。
「旅行予約サイトやアクティビティ予約サービスを利用するのは一度きりかもしれません。しかし利用を終えた後も提供した個人情報が事業者のシステムに何年も保存されている可能性があります。サービスを使わなくなったからといって、個人情報のリスクまでなくなるわけではありません。一度きりの利用であっても個人情報が長期間保管される可能性があることを知っておく必要があります。帰宅後は、古い予約、ツアー、レンタカーなどのアカウントを確認してください。今後使わないアカウントは削除して、そのアカウントに紐づく個人データの削除を事業者に依頼しましょう。今後利用しない可能性が高いサービスに残る情報を減らすことにつながります」
ちなみにNordVPNとSailyは、次のような対策を推奨している。
・不要な旅行アカウントを作らない:予約のためだけにアカウント作成が必須でない場合は、ゲスト予約などを選び、利用するサービスに残す情報を減らすようにする。
・パスワードを使い回さず、多要素認証を有効にする:サービスごとに固有のパスワードを設定して、利用できる場合は多要素認証を有効にする。
・保存済みの支払情報・本人確認情報を見直す:今後利用しないサービスでは、保存された支払情報や本人確認情報を削除する。パスポートなどの身分証明書をアップロードする前に、本当に必要かどうかも確認する。
・旅行後に古いアカウントを整理する:帰宅後は、予約、ツアー、レンタカーなどのアカウントを見直して、利用しないものは削除する。必要に応じて、サービス事業者にアカウントにひもづく個人データの削除も依頼する。
個人の旅行者がすべての事業者のセキュリティ対策を管理できないが、旅行サービスに残す個人情報を必要最小限に抑えることはできる。これだけ個人情報漏洩が増えているなかで、いかに自分自身で対策して自己防衛していくかは考えておくべきだろう。
『旅行者が旅行の予約時に預ける個人情報と旅行業界におけるデータ侵害の実態調査』概要
NordVPNとSailyの研究者が脅威エクスポージャー管理プラットフォーム『NordLayer Intelligence』で分析されたデータを用いて実施。2021年1月1日から2026年8月18日までの過去の侵害データを分析して、航空会社、ホテル・リゾート、オンライン旅行代理店、ツアー・アクティビティ事業者、ロイヤルティプログラム、レンタカー・クルーズ・鉄道会社に関する事案を特定。各侵害は、影響を受けた組織の名称、ドメイン、説明に基づいて分類して、規模の大きい事案は個別に確認して誤検出を除外。侵害規模は、流出した固有のメールアドレス数を基準に算出して、旅行関連494件の侵害で合計1億1940万件の旅行者レコードを確認。結果は、NordLayer Intelligenceのデータ上で確認された侵害に基づくもので、旅行業界における世界全体のデータ流出を網羅するものではない。
https://nordvpn.com/ja/blog/nordvpn-saily-research-travel-data-breach/
構成/KUMU
 最新号