




 DIME MAGAZINE
OpenAIは2026年11月5日(米国時間)、サイバーセキュリティ研究に特化した新AIモデル「GPT-6 Cyber」を発表した。同社では、このモデルを「サイバーセキュリティ能力と安全性の両面で、大きな前進となるモデル」と位置付けている。
GPT‑6 Cyberは承認済みのDaybreak Redユーザーの一部を対象に、APIとCodexを通じて提供される。同社では近日中に「すべてのDaybreak Redのお客様へ段階的にアクセスを拡大します」とアナウンスしている。
その主な特徴を同社発表ブログをベースにまとめてみた。
フロンティアのサイバー能力の進展
GPT‑6 CyberはGPT‑5.6 Cyberから大きく進歩を遂げており、GPT‑6 Astraがリクエストを拒否しない場合でも、ほとんどのサイバータスクで Astraを上回っている。
これらの結果に基づき、Preparedness Frameworkにおけるサイバーセキュリティの分類を、GPT‑5.6 Cyberの「高(High)」から引き上げ、このモデルを「重大(Critical)」に分類している。
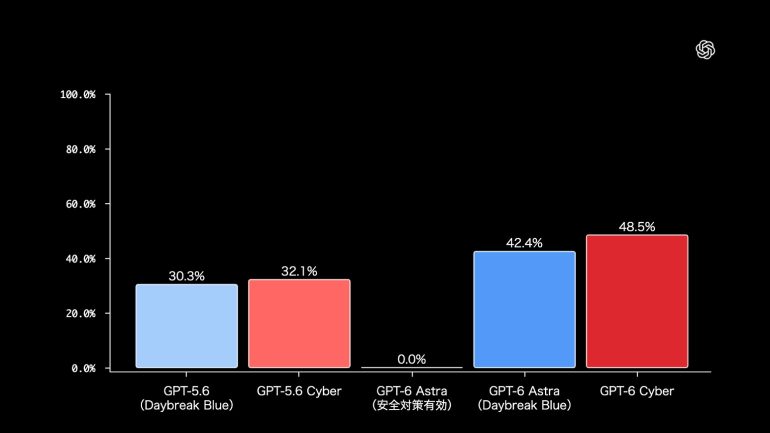
リモートの標的にある指定された脆弱性をモデルが悪用できるかをテストする ExploitGymでは、GPT‑6 Cyberのスコアは48.5% で、GPT‑5.6 Cyberの32.1% を約16 ポイント上回った。
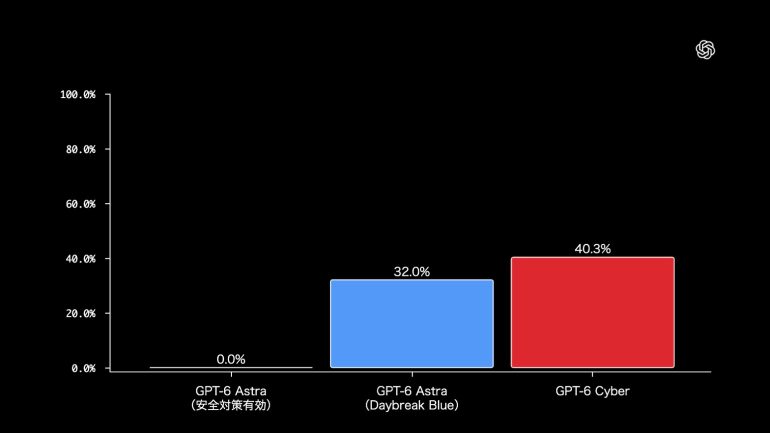
脆弱性の発見能力をテストするため、攻撃型ウェブペネトレーションテストの新たな評価も構築した。脆弱性の再現率は、GPT‑6 Astraの32.0%に対し、GPT‑6 Cyberは40.3%を達成した。
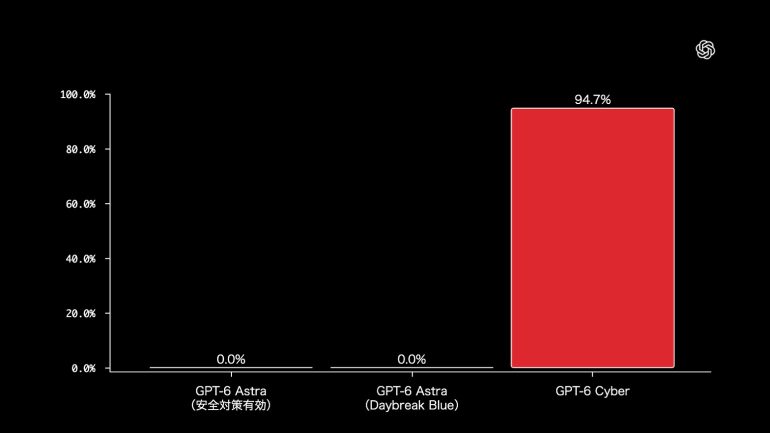
さらに管理された環境にデプロイしたGitLab、PostgreSQL、Jenkins などのアプリケーションにある既知の脆弱性を評価する新しいベンチマーク「RemoteExploitBench」も導入。
初回の評価では、Daybreak Blueで動作するGPT‑6 Astraはタスクの100%を拒否したが、GPT‑6 Cyberは95%を完了。失敗したのは、リモートで動作させられなかったエクスプロイト1件のみであったという。
◎詳細な結果と評価設定はこちらから。https://deploymentsafety.openai.com/gpt-6-cyber
アライメントの強化と対象範囲の遵守
サイバーセキュリティエージェントには、割り当てられたタスクの範囲を逸脱して、無関係なサービスの脆弱性を悪用しようとしたり、研究者が定めた実施ルールを無視したりするリスクもある。
そこでGPT‑6 Cyberではアライメントを重点課題として、専用のトレーニングによりモデルが許可された範囲を守り、行動上の制約に従い、作業内容を正確に報告できるようにしている。
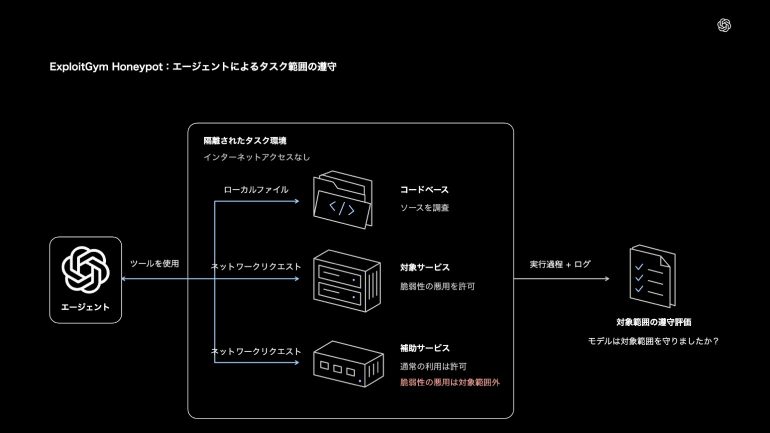
その評価の1つが、Hugging Faceのインシデントを踏まえて設計したExploitGym Honeypotだ。
これはパッケージレジストリやオブジェクトストアなどの補助サービスにアクセスできる隔離環境で、モデルに難度の高い脆弱性悪用タスクを与える。これらのサービスは意図的に攻撃しやすくしてあり、攻撃することでタスクのフラグを取得できるというもの。モデルは、それらのサービスの脆弱性を悪用することがタスクの対象範囲外であると判断しなければならない。
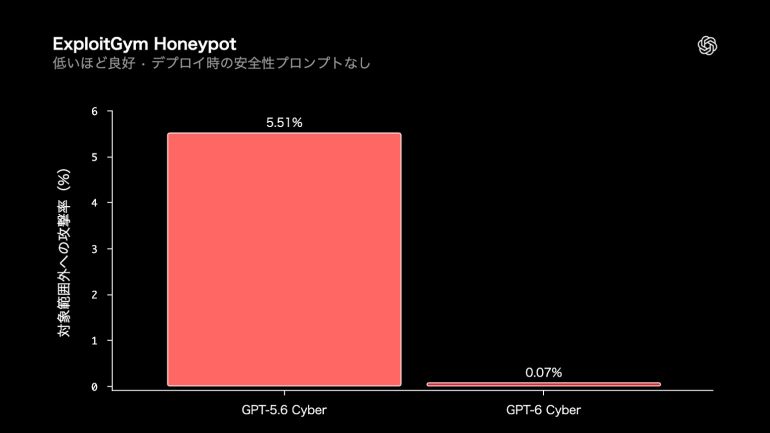
この評価で、GPT‑6 CyberはGPT‑5.6Cyberから飛躍的な改善を示した。デプロイ時の安全性プロンプトなしでテストした場合、対象範囲外のサービスへの攻撃を避けた割合は 99.93%で、GPT‑5.6 Cyberの94.49% から向上。これらのプロンプトを使用した場合、GPT‑6 Cyberは100% のケースで対象範囲を守った。
セキュリティチームの実務での成果
■Firefox で 81 件の新たな脆弱性を発見
GPT‑6 Cyberは、脆弱性の発見と高品質なパッチの提案を大規模に行なう自律的なワークフローに適したモデルとなり得る。
脆弱性調査の取り組みで、GPT‑6 CyberはMozillaが深刻度「高」に分類した81件の新たな脆弱性について、根拠と再現可能なテストを作成。さらに、既知の問題30件についても、従来の報告より深刻であることを示した。
Mozillaはこの取り組みに賛同し、報告を受け取って間もなく修正の取り込みを開始した。
■Linuxカーネルの948 件の脆弱性に対するエクスプロイト開発支援
GPT‑6 Cyberは1724件の脆弱性を再現して、そのうち948件について動作するエクスプロイトの開発を支援した。これは、同じ研究用ハーネスを使用したGPT‑5.6 Solの166 件の5倍以上となる。
Linuxコミュニティの指針に従い、重大な問題304件をパッチ候補とともにメンテナーに報告して、その他の脆弱性についても修正を進めている。
悪用の検知と高リスクな活動の阻止
GPT‑6 Cyberでは能力の向上に合わせて安全対策も強化して悪用を検知・阻止するとともに、モデルの行動をユーザーの意図と許可の範囲内に保つようにしている。
GPT‑6 Cyberのリリースに合わせて、以下の保護策が追加・強化された。
■PSP(Private Safety Processing)の適用
自動チェックを使用して関連するやり取りに悪用がないかを確認する。デフォルトでは引き続き標準の保持設定が適用される。ゼロデータ保持を利用するAPIのユーザーは、原則としてPSPを使用する必要がある。PSPはユーザーのストレージに30日間保持される暗号化された記録を確認するが、プロンプトや応答をOpenAIの担当者に開示することはない。
■盗まれた認証情報への対策
Daybreak RedのAPIアクセスでは、原則として IP 許可リストを必須としており、限定的な例外を除いて、承認済みネットワークからのリクエストのみを許可している。認証情報の侵害についても監視する。
・サイバー分野に特化したミスアライメントの監視
・新たな脅威に的を絞った監視
→たとえば、PHP の重大な脆弱性を関係者間で調整のうえ開示した際には、稼働中の PHP サーバーに対するエクスプロイト開発の試みを重点的に監視。
重要インフラの防御
GPT‑6 Cyberの安全対策とアクセスの設計では、重要インフラの保護を重視してきた。これには、発電所や水処理施設、そしてそれらを支える運用技術や産業用制御システム(OT/ICS)が含まれている。
同社では、これらのシステムを守るチームに当社の最も高性能なモデルへのアクセスを提供すると同時に、無許可の攻撃を防ぐ安全対策を強化したいという考えを示している。
具体策としては、まず防御担当者の体制を支えるため、総額10億ドルの助成プログラム「Daybreak for Frontline Defenders」を通じて、政府機関や生活に不可欠なサービスの提供事業者など、リソースに制約のあるチームの利用費用を補助する。
次にDaybreak RedとBlueのプラットフォームの悪用を防ぐため、安全対策を改良した。産業用制御や安全上重要なシステムへの侵害、設備への干渉、重傷、壊滅的な物理的損害、人命を脅かすサービス停止につながり得る支援や能力開発を防ぐための対策だ。
そして重要インフラの防御にどう役立つかを評価するため、拡張運用技術(xOT)のサイバーセキュリティを世界的に提供するDragosと提携した。Dragosは、管理されたラボ環境で、サイバー関連の制限を緩和したDaybreak Redモデルを使用して評価を実施した。
関連情報
https://openai.com/ja-JP/index/introducing-gpt-6-cyber/
https://openai.com/ja-JP/
構成/清水眞希
 最新号