




 DIME MAGAZINE
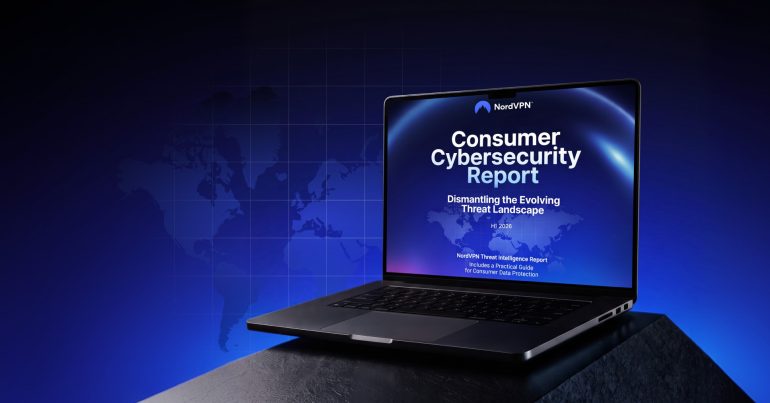
世界的にフィッシングや個人情報の流出など、消費者を取り巻くさまざまなサイバー脅威が大きく報道されており、AIを使ったと思われるセキュリティ攻撃などが急増してネットに関する安全性は重要度を増している。個人向けセキュリティサービスを提供するNordVPNは、 2026年1月から6月までの脅威インテリジェンスデータを分析した初の消費者向けサイバーセキュリティレポート「Consumer Cybersecurity Report: Dismantling the Evolving Threat Landscape(消費者向けサイバーセキュリティ レポート:変化するサイバー脅威の実態を読み解く)」を発表した。それによれば2026年上半期は、日本は26.8万件のマルウェア攻撃が確認されており、国別で世界10位という結果だった。このレポートでは、観測データから消費者への影響が大きい脅威や新たに見られた攻撃手法の変化などが紹介されている。
身近なブランドの信頼を悪用するケースが多発
NordVPNは、2026年上半期に440万件を超えるフィッシング接続をブロックしており、そのうちの99%がわずか300ブランドのなりすましだったという。ブランド別では、Microsoftのなりすましが16.12%でトップだった。ほかに多かったのは、Roblox(12.32%)、Google(9.94%)、Netflix(5.99%)だった。攻撃者は、利用者が普段から目にしている企業やサービスに対する信頼を悪用しており、フィッシングが知らない相手から届く不審な連絡だけではなく、日常的に利用するブランドを装うことで認証情報や個人情報を入力させる手口として広がっていることが推察できる。
氏名や住所などの流出情報を組み合わせて個人攻撃へ
サイバー犯罪の産業化によって流出データの規模も拡大している。NordVPNのダークウェブモニタリングツールは、90日間で840万件の情報漏えいが確認されたアカウントを見つけており、2026年上半期は流出データの確認件数が前月比33%も増加していた。流通しているデータの47%以上に住所と氏名が含まれており、攻撃者がデジタル上の認証情報と現実世界の個人を特定できる情報を組み合わせることで、被害者の詳細なプロフィールを構築してその人に合わせた攻撃に悪用する可能性も出てきている。2026年1月から2026年5月には940億件のCookieがオンライン上に流出して、そのうちの12億件はパスワードを使わずにアカウントを乗っ取るために悪用される可能性のあるセッションCookieだったという。
生成AIで違和感から見抜くことが困難な状況
2026年の変化としては、サイバー犯罪の手口が大量配信型の粗い攻撃から精巧で標的を絞った攻撃へ移行しているという。生成AIの進歩で自然な文章などのコンテンツを短時間で作成できるようになり、従来の検知方法だけでは生成スピードや品質向上に対応することが難しくなっている。すぐに利用できる詐欺キットや制限の少ないAIモデルも登場しており、高度な専門知識や大きな資金を持たない攻撃者でも詐欺を仕掛けやすくなっている状況もあるという。
日本はマルウェア攻撃26.8万件で世界10位
マルウェアは、このレポートで確認された脅威の中でももっとも件数が多いカテゴリーだが、2026年1月にはNordVPNが500万件を超えるマルウェア攻撃をブロックしている。国別では、米国が489万件超、英国が200万件超で、日本は26.8万件で10位だった。端末に保存されたパスワードやCookie、クレジットカード情報など端末内の個人情報を盗み出すことを目的としたマルウェアである「インフォスティーラー」については、NordVPNは1日あたり1200万件を超えるユニークURLを処理しており、月間では約3億6000万件の異なるウェブアドレスを分析、悪意のあるページへのアクセスを1日平均約13万件ブロックしているという。
レポートを踏まえてNordVPNの最高技術責任者(CTO)であるマリユス・ブリエディス氏は、次のようにコメントしている。「悪意のある攻撃者は、私たちが目にしたものや耳にしたものを信じようとする、人間の自然な心理を武器にしています。こうした攻撃には、もはや高度な技術や大きなリソースは必要ありません。インターネット接続さえあれば、誰でも仕掛けられる状況になっています。たった一度の人的ミスでも以前より深刻な被害につながる可能性が高まっています」
さらにNordVPNは、対策として生活者が意識したい5つの項目を挙げている。
1.緊急性をあおるメッセージほど、すぐに行動しない
「今すぐ確認」、「アカウント停止」、「返金期限」など急いで対応するよう求める連絡を受け取った場合は、その場でリンクを開かずに公式アプリや公式サイトから情報を確認。
2.送信元の名前だけで信用しない
実在する企業やサービス名が表示されていても送信元アドレスやURLを確認して、不審なドメインや表記の違いがないか確認。
3.パスワードの使い回しを避け、多要素認証を利用する
サービスごとに異なるパスワードを設定して、利用可能な場合は多要素認証を有効にすることで認証情報が流出した時の被害拡大を抑える。
4.OS、ブラウザ、アプリを最新の状態に保つ
セキュリティ更新を適用して不要な拡張機能やアプリを整理することで、マルウェアや情報窃取型攻撃の侵入口を減らす。
5.不審なサイトや流出情報を検知するセキュリティ機能を活用する
悪意のあるウェブサイトやマルウェアを検知する機能、ダークウェブ上で認証情報の流出を確認できる機能などを活用して、異常を早期に把握する。
AIの進歩によって言語によるハードルが低くなり、日本が攻撃対象になるケースは増えそうだ。言語の壁がなくなれば、技術的な脆弱性だけでなく、緊急性、焦り、身近なブランドへの信頼など人の心理そのものが攻撃に利用される可能性がある。セキュリティ攻撃がローコストになることで、企業や団体だけでなく、個人への攻撃も増えていくはずなので、セキュリティの知識をしっかり学んで防衛していくしかなさそうだ。
■『Consumer Cybersecurity Report: Dismantling the Evolving Threat Landscape(消費者向けサイバーセキュリティ レポート:変化するサイバー脅威の実態を読み解く)』概要
NordVPNの専門家が2026年1月から6月までの社内セキュリティシグナルを分析して、関連する外部の脅威インテリジェンス情報と比較。すべての分析は集計されたデータを用いて実施されて、個々のユーザーを特定できる情報は使用していない。
構成/KUMU
 最新号